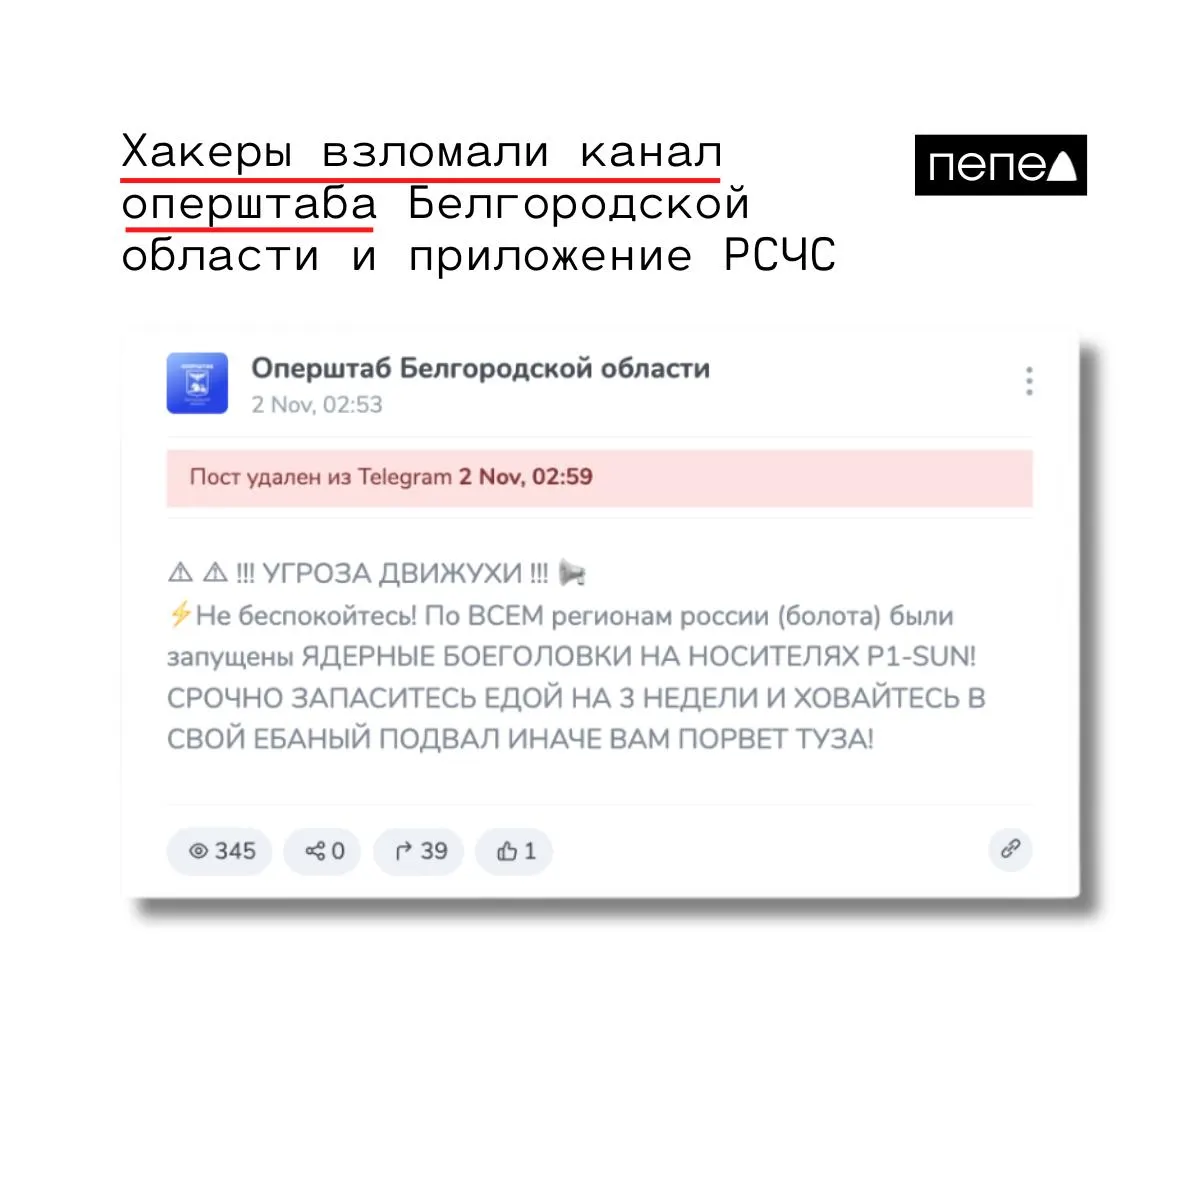
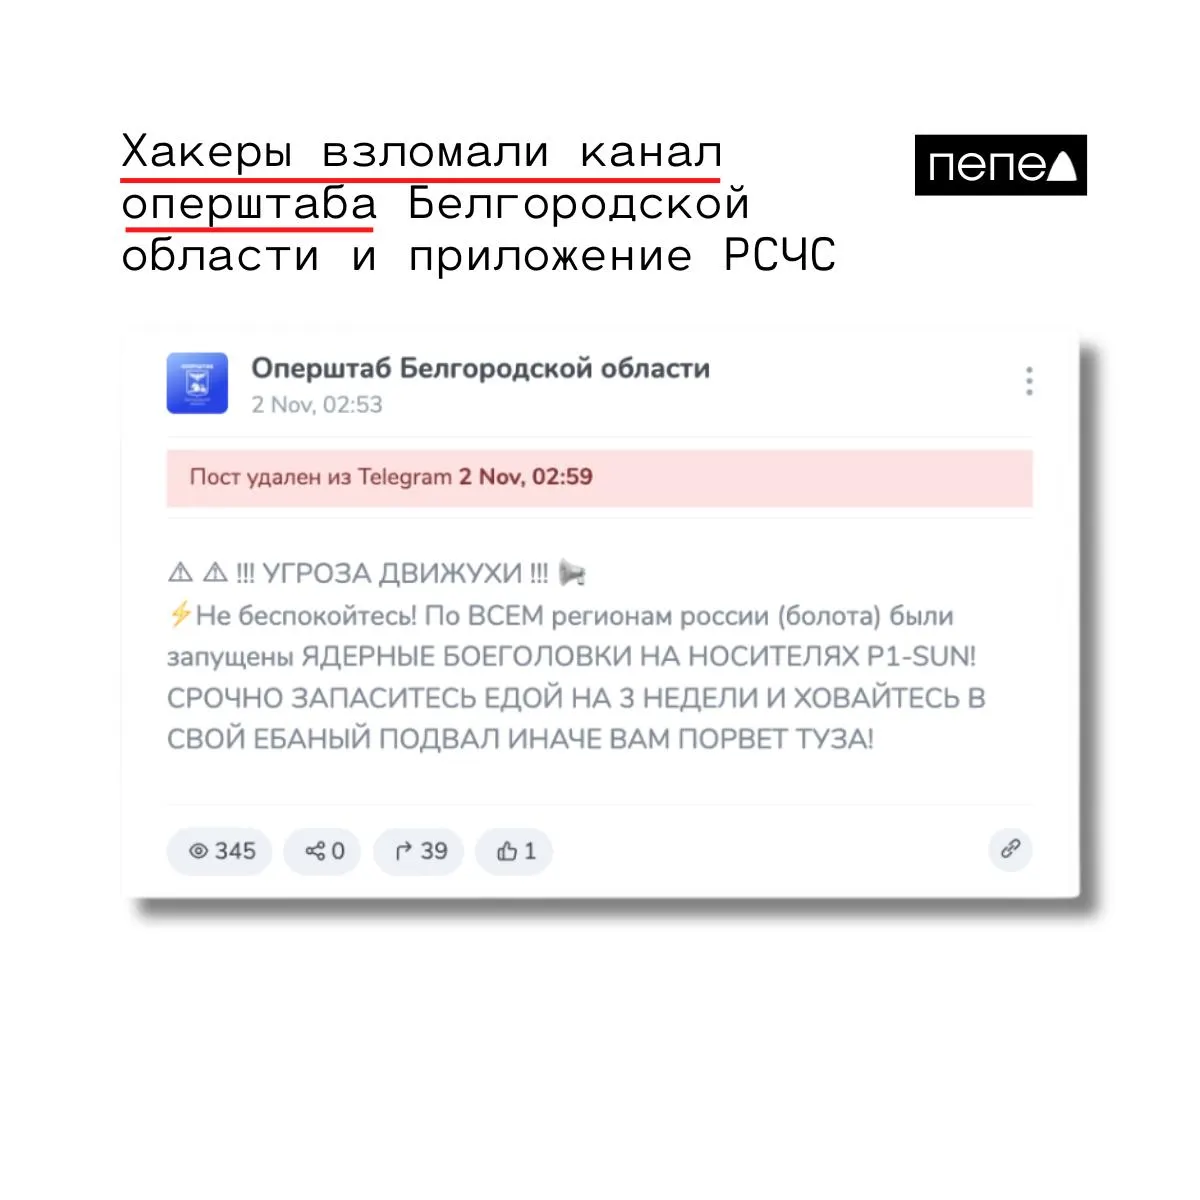
«Прячьтесь в подвал» — хакеры взломали канал оперативного штаба Белгородской области и приложение РСЧС и разослали ложное уведомление о ядерной угрозе.
В канале оперативного штаба было опубликовано три сообщения об «угрозе», в которых штаб призвал белгородцев запастись едой и спрятаться в подвал из‑за якобы запуска ядерных боеголовок.
Позже в канале сообщили о взломе приложения МЧС и рассылке фейковой информации.
▪️ Внимание! Мобильное приложение МЧС России подверглось массированной кибератаке, в результате чего злоумышленники распространили фейковую информацию населению. В настоящее время ведутся работы по устранению уязвимости мобильного приложения и восстановлению его нормального функционирования, — сообщили в оперштабе и МЧС.
Ведомстве заявили, что взлом не затронул систему оповещения — сирены, СМС‑рассылки, теле- и радиовещание МЧС работают штатно. Приложение служит лишь дополнительным каналом оповещения.
По данным ТАСС, помимо Белгородской области ложное уведомление о ядерном ударе поступило как минимум в восемь регионов, включая Москву, Подмосковье, Санкт‑Петербург, Свердловскую область и Башкортостан.
Накануне вечером российские хакеры взломали украинское приложение «Повітряна тривога» и разослали через него ложное предупреждение о ядерной и химической угрозе и боях в Киеве.
▪️ Подписаться на «Пепел»; ▪️ Оплатить подписки на зарубежные сервисы; ▪️ VPN, который обходят «белые списки».